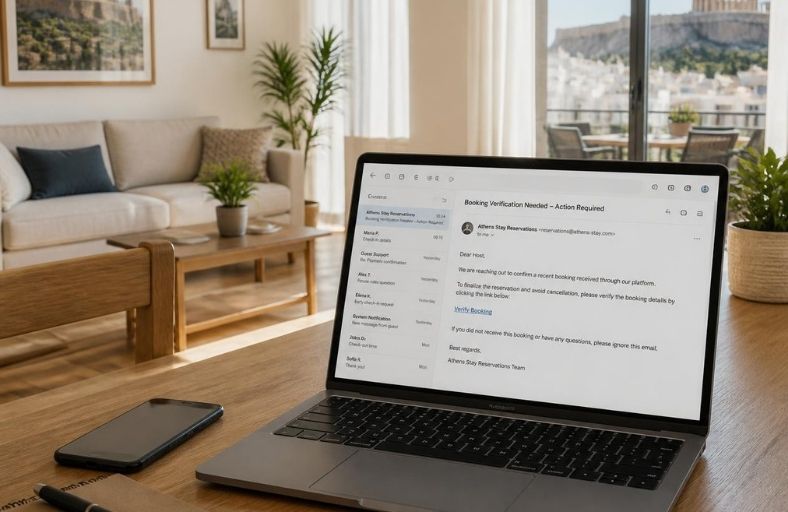
Η ασφάλεια δεδομένων στις βραχυχρόνιες μισθώσεις μπορεί να δοκιμαστεί σε μια απολύτως συνηθισμένη στιγμή: όταν ένας εργαζόμενος ανοίγει ένα μήνυμα για μια κράτηση, ένα παράπονο επισκέπτη ή μια υποτιθέμενη επαλήθευση λογαριασμού.
Το μήνυμα μοιάζει επείγον και σχετικό με τη δουλειά του. Ο σύνδεσμος οδηγεί σε μια σελίδα που θυμίζει γνωστή πλατφόρμα. Λίγα δευτερόλεπτα αργότερα, ο εργαζόμενος μπορεί να έχει παραδώσει τους κωδικούς του ή να έχει εγκαταστήσει κακόβουλο λογισμικό.
Για έναν property manager, οι συνέπειες ενδέχεται να επηρεάσουν πολλές κρατήσεις και ακίνητα ταυτόχρονα. Ανάλογα με τον λογαριασμό και τα δικαιώματα πρόσβασης, μπορεί να εκτεθούν στοιχεία επικοινωνίας επισκεπτών, πληροφορίες διαμονής, μηνύματα και οδηγίες πρόσβασης στα καταλύματα.
 Η παγίδα που μοιάζει με καθημερινή δουλειά
Η Microsoft έχει καταγράψει εκστρατεία phishing που υποδυόταν την Booking.com και στόχευε επιχειρήσεις φιλοξενίας. Τα παραπλανητικά μηνύματα αξιοποιούσαν ζητήματα που θα μπορούσαν να απασχολούν καθημερινά μια ομάδα κρατήσεων.
Σε ορισμένες περιπτώσεις, οι χρήστες οδηγούνταν σε ψεύτικη διαδικασία επαλήθευσης, γνωστή ως ClickFix. Η σελίδα ζητούσε να αντιγράψουν και να εκτελέσουν μια εντολή στον υπολογιστή τους, δήθεν για να ολοκληρώσουν έναν έλεγχο ή να διορθώσουν ένα πρόβλημα. Η ενέργεια αυτή μπορούσε να εγκαταστήσει λογισμικό κλοπής κωδικών.
Ο πρακτικός κανόνας για την ομάδα είναι σαφής: μια διαδικασία επαλήθευσης που ζητά εκτέλεση εντολών στον υπολογιστή απαιτεί άμεση διακοπή και έλεγχο από τον υπεύθυνο τεχνικής υποστήριξης.
Ποιος έχει πρόσβαση και σε τι;
Η ασφάλεια δεδομένων στις βραχυχρόνιες μισθώσεις αφορά και την καθημερινή οργάνωση της επιχείρησης.
Ένας κοινός κωδικός για όλο το προσωπικό δυσκολεύει τον έλεγχο της πρόσβασης. Το ίδιο συμβαίνει όταν πρώην συνεργάτες διατηρούν ενεργούς λογαριασμούς ή όταν ένας εργαζόμενος βλέπει περισσότερα στοιχεία από όσα χρειάζεται για τη δουλειά του.
Η ομάδα καθαρισμού, για παράδειγμα, χρειάζεται το πρόγραμμα αναχωρήσεων και τις απαραίτητες οδηγίες εισόδου. Συνήθως δεν χρειάζεται πρόσβαση σε έγγραφα ταυτοποίησης ή οικονομικά στοιχεία.
Ξεχωριστοί λογαριασμοί, περιορισμένα δικαιώματα ανά ρόλο και άμεση κατάργηση της πρόσβασης όσων αποχωρούν βοηθούν να περιοριστούν οι συνέπειες ενός λάθους ή μιας παραβίασης.
Πέντε έλεγχοι που αξίζει να γίνουν τώρα
1. Θωρακίστε πρώτα το email και τους λογαριασμούς κρατήσεων. Χρησιμοποιήστε διαφορετικούς, ισχυρούς κωδικούς και ενεργοποιήστε έλεγχο ταυτότητας πολλαπλών παραγόντων. Όπου υποστηρίζονται, προτιμήστε λύσεις ανθεκτικές στο phishing, όπως passkeys ή κλειδιά ασφαλείας.
2. Αποθηκεύστε τις επίσημες σελίδες εισόδου. Η ομάδα μπορεί να συνδέεται από ελεγμένους σελιδοδείκτες ή τις επίσημες εφαρμογές, περιορίζοντας την ανάγκη να ακολουθεί συνδέσμους από μηνύματα.
3. Επανεξετάστε τα δεδομένα που κρατάτε. Καταγράψτε πού αποθηκεύονται στοιχεία επισκεπτών, ποιος τα βλέπει και για πόσο χρειάζονται. Αντίγραφα εγγράφων σε email, κινητά και κοινόχρηστους φακέλους αυξάνουν τα σημεία που πρέπει να προστατεύονται.
4. Ρωτήστε τους προμηθευτές σας. Το σύστημα διαχείρισης καταλυμάτων, το εργαλείο online check-in και οι υπόλοιπες εφαρμογές χρειάζονται έλεγχο ως προς την πρόσβαση, τη διαγραφή δεδομένων και τη διαδικασία ενημέρωσης σε περίπτωση περιστατικού.
5. Συμφωνήστε πώς αναφέρεται ένα ύποπτο μήνυμα. Ο εργαζόμενος πρέπει να γνωρίζει σε ποιον απευθύνεται και τι κάνει αν έχει ήδη πατήσει έναν σύνδεσμο ή δώσει κωδικούς.
Αν συμβεί παραβίαση
Η επιχείρηση χρειάζεται άμεσο συντονισμό με την πλατφόρμα ή τον προμηθευτή και την τεχνική υποστήριξή της, ώστε να περιοριστεί η πρόσβαση και να διαπιστωθεί τι έχει επηρεαστεί.
Παράλληλα, απαιτείται αξιολόγηση των υποχρεώσεων προστασίας προσωπικών δεδομένων. Ο GDPR προβλέπει γνωστοποίηση στην αρμόδια εποπτική αρχή χωρίς αδικαιολόγητη καθυστέρηση και, όπου είναι εφικτό, εντός 72 ωρών από τη γνώση της παραβίασης, εκτός αν είναι απίθανο να προκύψει κίνδυνος για τα δικαιώματα και τις ελευθερίες των προσώπων. Σε περίπτωση υψηλού κινδύνου, μπορεί να απαιτείται και ενημέρωση των επηρεαζόμενων επισκεπτών.
Η ασφάλεια δεδομένων στις βραχυχρόνιες μισθώσεις χρειάζεται να εντάσσεται στις καθημερινές διαδικασίες της επιχείρησης, με την ίδια συνέπεια που οργανώνονται οι αφίξεις, οι πληρωμές και η παράδοση των ακινήτων.

ΓΙΑ ΙΔΙΟΚΤΗΤΕΣ ΚΑΙ ΕΠΑΓΓΕΛΜΑΤΙΕΣ ΒΡΑΧΥΧΡΟΝΙΑΣ ΜΙΣΘΩΣΗΣ
ΔΩΡΕΑΝ Ημερολόγιο Προθεσμιών ΑΑΔΕ
Αποκτήστε το σήμερα σε 1’ λεπτό,
για να μην χάνετε ΚΑΜΙΑ προθεσμία της ΑΑΔΕ
Άμεσος συγχρονισμός με τις επίσημες εφαρμογές.